
 E1Salty
 Sant77
 NiilistaCetico
 Tonks
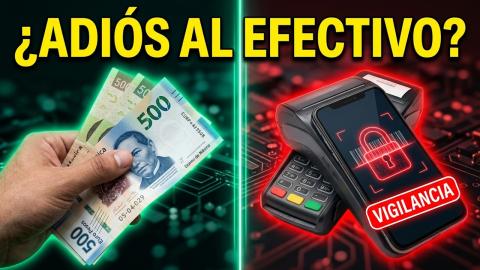
¿Te Vigilan en México Como en EE.UU.? La Verdad que No Te Dicen
Este análisis técnico detalla la diferencia estructural entre los modelos de recolección de telecomunicaciones masiva (red troncal) y la interceptación dirigida a nivel de dispositivo. Se examina la vulnerabilidad de las redes móviles frente a estaciones base falsas y vectores de intrusión remota mediante software de telemetría invasiva, contrastando los marcos regulatorios y los riesgos reales para la privacidad digital civil. Además, se proporcionan medidas de endurecimiento técnico (hardening) para mitigar el rastreo pasivo y la captura de paquetes.
Sistemas operativos seguros: GrapheneOS (Android enfocado en privacidad y aislamiento de procesos).
Protocolos y mensajería cifrada: Signal (Signal Protocol con cifrado de extremo a extremo).
Servicios de red privada (VPN): Proveedores auditados con soporte para criptografía post-cuántica y arquitecturas sin registros (Mullvad, Proton VPN).
Amenazas de red analizadas: IMSI-Catchers (dispositivos StingRay en frecuencias celulares GSM/LTE).
Vectores de intrusión técnica: Exploits de cero clics (zero-click exploits) vía mensajería SMS/MMS.
#ciberseguridad #privacidaddigital #telecomunicaciónes
00:00 Comparativa de intercepción de tráfico global vs local
02:03 Cómo opera la inspección de paquetes en cables troncales
04:36 Por qué configurar VPN con criptografía post-cuántica
05:06 Cómo funciona la infección remota sin interacción (cero clics)
06:29 Cómo detectar antenas falsas e interceptores de señal celular
07:36 Marco legal de geolocalización y registros de operadoras
10:20 Vectores de intrusión dirigida contra objetivos específicos
13:00 Riesgos de telemetría celular y cámaras de vigilancia no autorizadas
14:38 Medidas técnicas de defensa: GrapheneOS, Signal y mitigaciones
0
Log in to comment