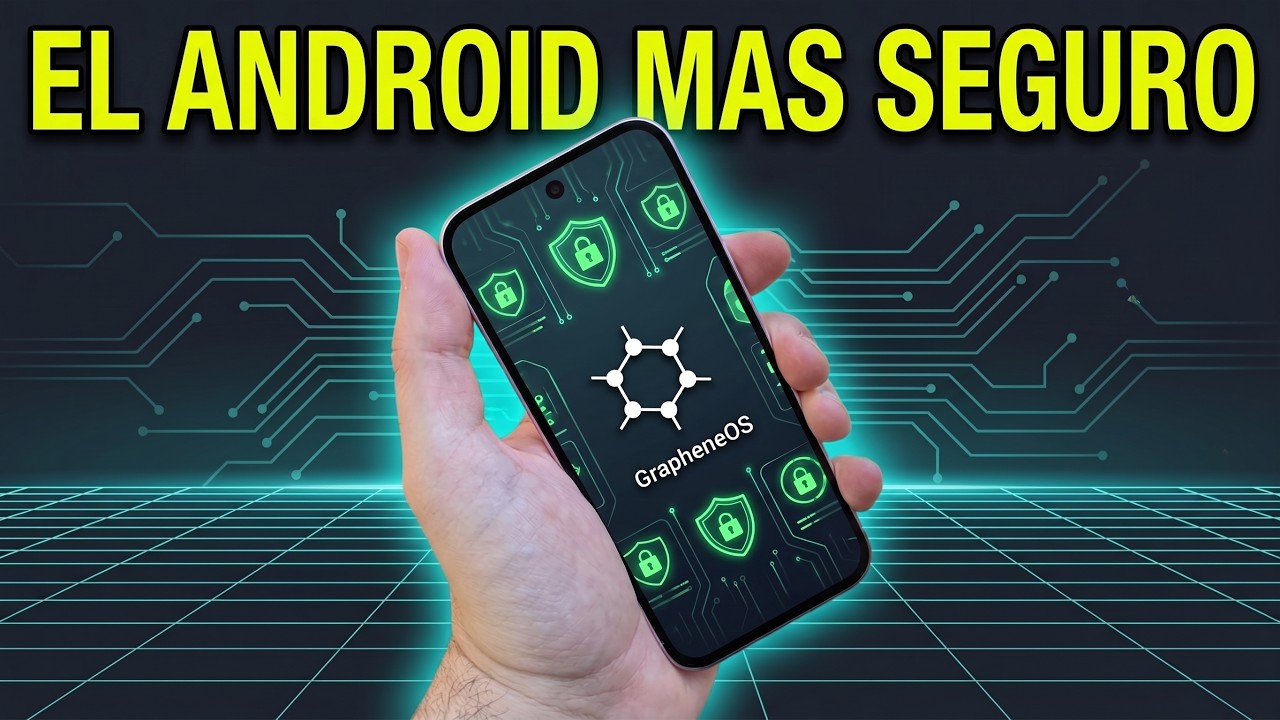
La mayoría de smartphones comerciales recopilan telemetría continua, mantienen permisos intrusivos y quedan expuestos al vencer su soporte de parches. Este tutorial técnico resuelve de raíz la exposición de datos personales mediante el despliegue de GrapheneOS, un sistema operativo móvil fortificado basado en AOSP con asignadores de memoria endurecidos y sandboxing estricto, sin telemetría de fábrica.
Dispositivos compatibles: Google Pixel (Pixel 6 en adelante hasta Pixel Fold/Pro, modelo desbloqueado de fábrica/OEM Unlocked).
Hardware y entorno host: Computadora con Windows, macOS o Linux (mínimo 2 GB de RAM, 32 GB de almacenamiento libre) y cable USB-C de alta velocidad.
Herramientas de flasheo: Navegador web con soporte WebUSB (Chromium, Google Chrome, Brave, Microsoft Edge).
Plataforma oficial: grapheneos.org/install/web (WebUSB Installer).
Configuraciones de seguridad aplicadas:
Desbloqueo OEM en Opciones de Desarrollador y reinicio en modo Fastboot.
Ejecución de comandos de bloqueo/desbloqueo de bootloader verificado con chip Titan M2.
Google Play Services en entorno aislado (Sandboxed Google Play).
Permisos granulares (Storage Scopes y Contact Scopes).
Compatibilidad de apps bancarias (Exploit Protection Compatibility Mode).
Reinicio automático en memoria (Auto-reboot timer) y teclado aleatorio (PIN scrambling).
#GrapheneOS #PrivacidadDigital #CiberseguridadMovil
00:00 Por qué tu smartphone actual es vulnerable a la telemetría
01:45 Qué es GrapheneOS y cómo funciona la memoria fortificada
03:22 Por qué se necesita un chip Titan M2 en Google Pixel
05:12 Requisitos previos de hardware y navegador WebUSB
06:27 Cómo activar el desbloqueo OEM y entrar en modo Fastboot
07:37 Cómo flashear GrapheneOS desde el instalador web oficial
09:29 Cómo instalar Google Play Services en un entorno aislado
11:03 Cómo configurar Storage Scopes y Contact Scopes
12:28 Cómo hacer funcionar aplicaciones bancarias con Exploit Compatibility
13:33 Cómo configurar reinicio automático, PIN scrambling y bloqueo USB